
生成AIで気づかぬうちに情報漏洩?利用者が注意すべき7つの行動と対策
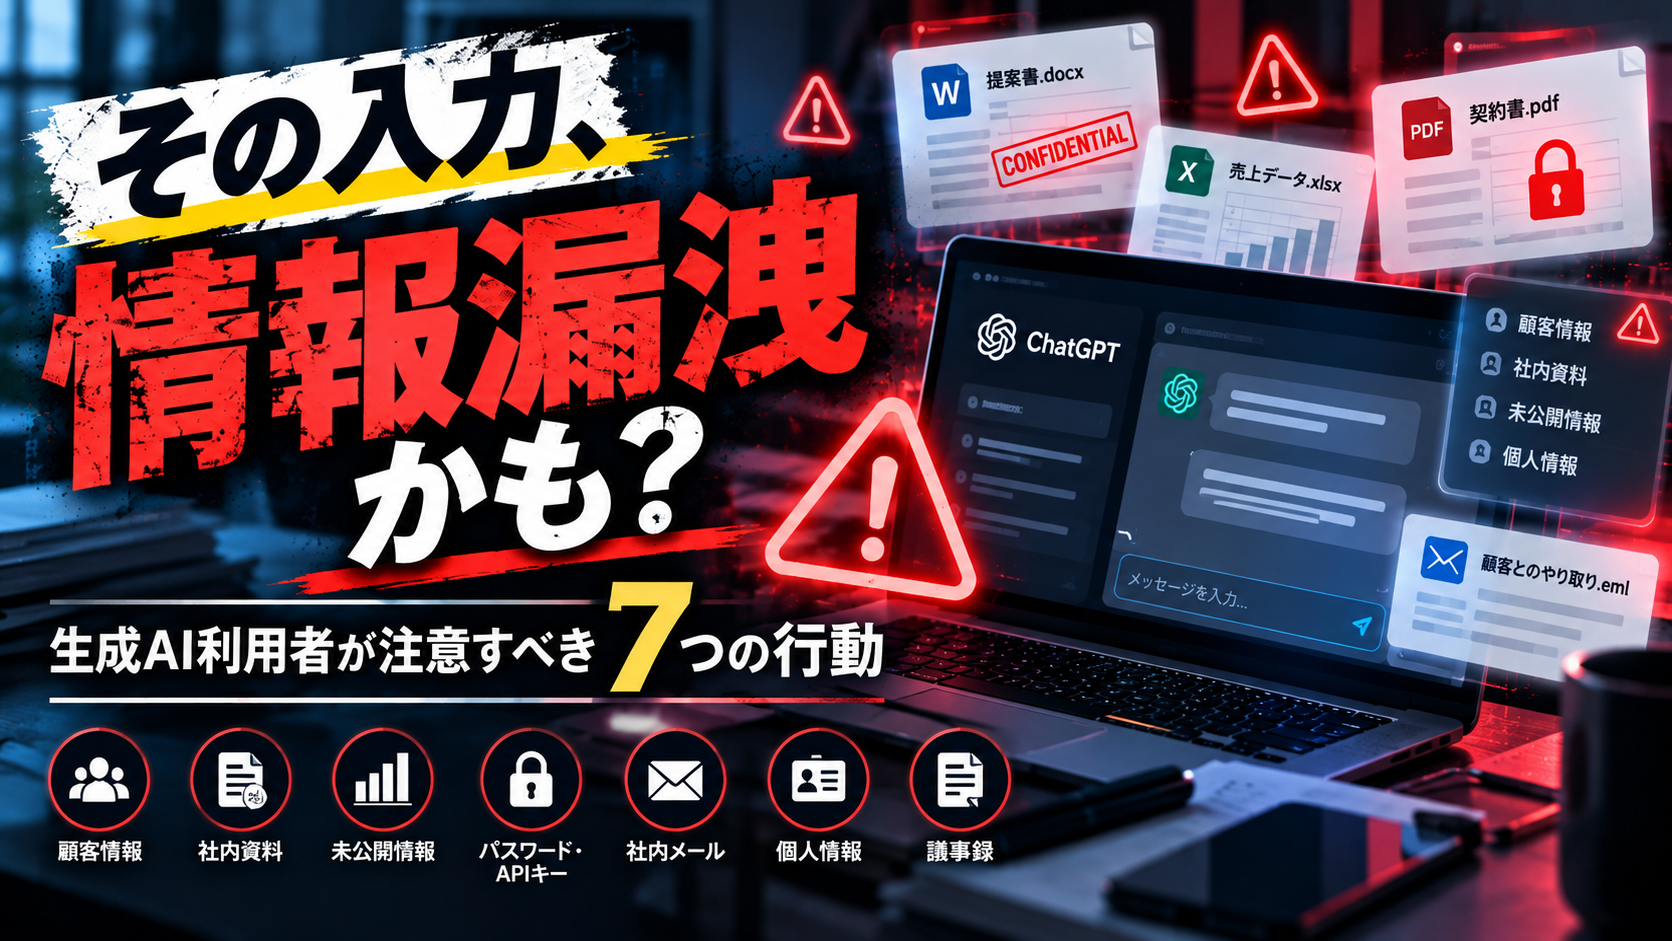
「ChatGPTに会社の資料をアップロードしたことがある」
「顧客から届いたメールをそのままAIに要約させている」
「仕事で使っているChatGPTのセキュリティ設定を確認したことがない」
このような経験はありませんか?
生成AIは、文章作成や情報整理、データ分析など、さまざまなビジネスシーンで活用されています。
しかし、便利だからといって何でも入力してよいわけではありません。
普段何気なくChatGPTに入力している情報の中に、社外に共有してはいけない機密情報が含まれている可能性があります。
例えば、顧客名が記載された営業資料や、未公開の売上データ、社内会議の議事録などです。
こうした情報を外部の生成AIサービスに入力すると、利用規約や設定、組織のルールによっては、情報管理上の問題につながるおそれがあります。
ただし、ChatGPTに情報を入力しただけで、必ず第三者に情報が漏洩するわけではありません。
重要なのは、入力したデータがどのように扱われるのかを理解し、適切な利用方法を選択することです。
本記事では、生成AIを利用するビジネスパーソンが注意したい7つの行動と、その具体的な対策を紹介します。
最後には、自分の利用方法を確認できるチェックリストも用意しました。
1. ChatGPTに入力した情報は漏洩するのか?
まず理解しておきたいのは、「AIに情報を入力すること」「AIの学習に利用されること」「第三者に漏洩すること」は、それぞれ異なるという点です。
ChatGPTなどのクラウド型生成AIサービスでは、利用者が入力した情報がサービス提供者のシステムで処理されます。
その際、サービスや契約プラン、設定によって、入力データの保存やモデル改善への利用などの取り扱いが異なります。
個人向けと法人向けではデータの取り扱いが異なる
例えば、OpenAIが提供するChatGPTでは、個人向けサービスと法人向けサービスでデータの取り扱いに違いがあります。
個人向けのChatGPTでは、設定によって会話内容がモデル改善に利用される場合があります。
一方、ChatGPT BusinessやEnterpriseなどの法人向けサービスでは、原則として入力内容や出力内容はモデルの学習に使用されません。
ただし、法人向けプランであっても、すべての機密情報を無条件に入力してよいわけではありません。
会社のセキュリティポリシーや契約条件、外部サービスとの連携状況を確認する必要があります。
「学習されない=絶対に安全」ではない
モデル学習への利用をオフにしても、情報管理上のリスクが完全になくなるわけではありません。
例えば、会話の共有リンクを誤って公開したり、外部サービスとの連携で意図しない情報を送信したりする可能性があります。
また、入力した情報の保存期間やアクセス権限についても確認が必要です。
大切なのは、学習設定だけで安全性を判断しないことです。
2. 気づかぬうちに情報漏洩?注意したい7つの行動
ここからは、日常業務で起こりやすい7つのケースを紹介します。
① 顧客情報をそのままChatGPTに入力する
危険な使い方の例
「株式会社〇〇の担当者である山田太郎さんに送る営業メールを作成してください。メールアドレスは〇〇、現在の契約金額は年間800万円です。」
このようなプロンプトには、顧客名、担当者名、連絡先、契約金額などの情報が含まれています。
特に、個人情報や契約上の秘密情報を外部サービスに入力する場合は注意が必要です。
改善後の入力例
「製造業の既存顧客に対して、契約更新を案内する丁寧な営業メールを作成してください。顧客名、担当者名、契約金額は記載せず、後から入力できる形式にしてください。」
このように、実際の顧客情報を入力せず、文章の構成や表現だけを生成AIに作成させる方法があります。
② 社内資料を確認せずにアップロードする
ChatGPTでは、PDFやExcelなどのファイルを使った情報整理や分析ができます。
しかし、社内資料には機密情報が含まれている場合があります。
例えば、以下のような資料です。
- 未公開の経営計画
- 顧客別の売上データ
- 取引先との契約書
- 社内の人事情報
- 製品開発に関する技術資料
これらを許可されていないAIサービスへアップロードすると、社内規程や契約に違反する可能性があります。
対策
ファイルをアップロードする前に、会社が利用を許可しているサービスか確認しましょう。
また、資料全体を送る必要があるのかを考え、可能であれば必要な部分だけを抽出し、機密情報を除去してください。
③ 社内会議の議事録をそのまま要約させる
会議の文字起こしや議事録の要約は、生成AIの便利な活用方法の一つです。
しかし、会議には未公開の事業計画や顧客情報、個人に関する情報が含まれることがあります。
例えば、次のような使い方です。
改善前
「以下の経営会議の議事録を要約してください。来年度の事業計画、未発表の新製品、部門別予算について議論しています。」
改善後
「以下は機密情報を除去した会議メモです。決定事項、未決定事項、次のアクションを整理してください。」
機密情報を扱う必要がある場合は、社内で承認されたAI環境を利用することが重要です。
なお、名前を削除するだけでは、文脈から企業や個人を特定できる場合があります。匿名化したつもりでも、情報が残っていないか確認しましょう。
④ パスワードやAPIキーを入力する
システム開発やIT業務では、生成AIにエラーの原因を相談することがあります。
その際、ログや設定ファイルにパスワード、APIキー、アクセストークンなどが含まれていないか注意してください。
危険な使い方の例
「このAPIが動きません。以下の設定ファイルを確認してください。」
その設定ファイルに実際の認証情報が含まれている場合、秘密情報を外部サービスに送信してしまうことになります。
対策
認証情報は入力せず、YOUR_API_KEY などのダミー文字列に置き換えましょう。
また、誤って実際の認証情報を送信した場合は、会話を削除するだけでなく、認証情報の無効化や再発行を検討する必要があります。
⑤ ChatGPTの共有リンクを確認せずに送る
ChatGPTには、会話内容を共有するための機能があります。
便利な一方で、共有対象や公開範囲を理解せずに利用すると、意図しない相手に会話内容を見せてしまうおそれがあります。
例えば、社内向けに作成した会話の共有リンクを、外部の人に送信してしまうケースです。
対策
共有する前に、会話内に機密情報が含まれていないか確認してください。
また、不要になった共有リンクは管理画面から確認し、必要に応じて削除しましょう。
⑥ 外部AIツールや連携アプリに安易に権限を与える
生成AIは、メール、クラウドストレージ、社内文書などの外部サービスと連携できる場合があります。
こうした連携は業務効率化に役立ちますが、アクセス権限の範囲を確認することが重要です。
例えば、特定のファイルを分析するつもりで、広範囲のクラウドストレージへのアクセスを許可してしまうケースが考えられます。
対策
外部サービスを連携する際は、次の点を確認しましょう。
- どの情報へのアクセスを許可するのか
- データがどの事業者に送信されるのか
- 不要になった連携を解除できるか
- 会社が利用を認めているサービスか
業務上必要な範囲にアクセス権限を限定することが基本です。
⑦ セキュリティ設定を確認せずに使い続ける
生成AIを日常的に利用していても、データの取り扱いに関する設定を確認したことがない人もいるでしょう。
ChatGPTの個人向けサービスでは、会話をモデル改善に利用するかどうかを設定できます。
設定画面からデータコントロールを開き、「すべての人のためにモデルを改善する」などの項目を確認しましょう。
ただし、設定を変更しても、過去に入力した情報が自動的に削除されるわけではありません。
また、学習への利用をオフにすることと、会社の機密情報を入力する許可を得ることは別です。
3. 実践例|危険なプロンプトと安全性に配慮したプロンプトを比較
ここでは、法人営業担当者が生成AIで提案書を作成する場面を考えます。
※以下は説明用の架空のケースです。
Before:顧客情報をそのまま入力する
株式会社ABC製作所向けの提案書を作成してください。

担当者:山田太郎
現在の年間契約額:1,200万円
来年度予算:1,500万円
競合:XYZシステムズ
顧客の課題:製造設備の突発停止

当社が提案するサービスの
導入メリットをまとめてください。
このプロンプトには、実在の顧客情報だった場合に慎重な取り扱いが必要となる情報が複数含まれています。
提案書を作るために、これらすべてをAIに入力する必要があるとは限りません。
After:必要な情報だけを抽象化して入力する
あなたは製造業向けITソリューションの
法人営業アドバイザーです。

以下の条件で提案書の構成を作成してください。

【顧客情報】
業種:製造業
企業規模:中堅企業
課題:設備の突発停止による生産性低下
提案商材:設備予知保全ソリューション
提案目的:導入検討の合意を得ること

【作成条件】
1. 顧客の課題を中心に構成する
2. 導入メリットを具体的に説明する
3. 根拠のない数値は創作しない
4. 予算や顧客名は記載しない
5. 後から個別情報を追加できる構成にする
改善前後の比較
| 比較項目 | Before | After |
|---|---|---|
| 顧客名 | 実名を入力 | 業種のみ |
| 担当者 | 氏名を入力 | 入力しない |
| 契約金額 | 実額を入力 | 入力しない |
| 競合情報 | 具体的な社名 | 必要に応じて抽象化 |
| 提案の目的 | 明示が不十分 | 明確に指定 |
| 情報管理 | 機密情報を含む可能性 | 不要な情報を削減 |
このように、生成AIに必要な指示を与えながら、入力する情報を最小限にすることができます。
ただし、匿名化や抽象化によって、すべての情報漏洩リスクがなくなるわけではありません。
4. あなたは大丈夫?生成AI利用のセルフチェック
以下の項目を確認してみましょう。
生成AI利用時のチェックリスト
一つでも確認できていない項目があれば、今後の利用方法を見直すきっかけにしましょう。
チェックがつかなかったからといって、すでに情報漏洩が発生しているとは限りません。
重要なのは、リスクを把握し、必要な対策を取ることです。
5. もし機密情報を入力してしまったら?
万が一、機密情報を誤って入力したことに気づいた場合は、慌てずに適切な対応を取りましょう。
STEP1:何を入力したのか確認する
まず、入力した情報の種類を確認します。
例えば、顧客情報、契約金額、パスワード、社内の未公開情報などです。
利用したサービス、日時、共有設定、添付ファイルの有無も確認しましょう。
STEP2:会社の情報セキュリティ担当者に報告する
業務上の機密情報を入力した可能性がある場合は、社内のルールに従って速やかに報告してください。
個人の判断だけで問題ないと決めつけないことが重要です。
STEP3:必要なアクセス制限や認証情報の変更を行う
パスワードやAPIキーなどの認証情報を入力した場合は、管理者と連携し、無効化や再発行などの対応を検討します。
共有リンクがある場合は、公開範囲やリンクの有効性を確認してください。
STEP4:データの取り扱いを確認する
利用したサービスのデータ保存・削除に関する仕様を確認しましょう。
ただし、会話を削除しただけで、すべての保存先から直ちにデータが消えるとは限りません。
証跡が必要な場合もあるため、削除する前に社内担当者へ相談することが望ましい対応です。
STEP5:再発防止策を整理する
同じ問題を繰り返さないために、入力ルールや承認済みツールの利用方法を確認します。
必要に応じて、社内研修やチェックリストの整備も検討しましょう。
6. 情報漏洩を防ぐために今日からできる5つの対策
生成AIを安全に活用するためには、日常的な対策が重要です。
① 入力する情報を最小限にする
AIに作業を依頼する際は、必要な情報だけを入力しましょう。
② 機密情報を匿名化・抽象化する
顧客名、担当者名、契約金額などは、可能な範囲で置き換えます。ただし、再識別の可能性にも注意が必要です。
③ 会社が承認したAIサービスを使う
個人向けサービスと法人向けサービスでは、データの取り扱いが異なる場合があります。
④ データ管理設定と共有範囲を確認する
学習への利用、履歴、共有リンク、外部連携などを確認しましょう。
⑤ 不明な場合は入力前に確認する
機密性の判断が難しい情報は、自己判断で入力せず、社内の担当部署に確認しましょう。
生成AIの活用をやめるのではなく、適切な情報管理と組み合わせて利用することが大切です。
7. まとめ|便利な生成AIだからこそ、入力する情報に注意しよう
ChatGPTなどの生成AIは、ビジネスの生産性を高める便利なツールです。
しかし、何気なく入力した情報の中に、社外に共有してはいけない情報が含まれている可能性があります。
特に注意したいのは、次の7つの行動です。
- 顧客情報をそのまま入力する
- 社内資料を確認せずにアップロードする
- 会議の議事録をそのまま要約させる
- パスワードやAPIキーを入力する
- 共有リンクを確認せずに送る
- 外部サービスに安易にアクセス権限を与える
- セキュリティ設定を確認せずに使い続ける
重要なのは、生成AIを過度に恐れることではありません。
「この情報を外部サービスに送信しても問題ないか?」と、入力前に一度確認する習慣を持つことです。
今日から自分の生成AIの使い方を見直し、便利さと安全性を両立させていきましょう。
【参考ページ】
・「生成AIサービスの利用に関する注意喚起等について」https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/?utm
・「ChatGPT のデータ管理」https://help.openai.com/ja-jp/articles/7730893-data-controls-in-chatgpt?utm
・「モデルのパフォーマンスを向上させるためのデータの使用方法」https://help.openai.com/ja-jp/articles/5722486-how-your-data-is-used-to-improve-model-performance?utm





コメント (1)